Por que tanta gente está falando do Claude? Conheça a IA mais perigosa do mundo.
- 🗒️Tem alguma sugestão de reportagem? Mande para o g1.
- 🔍 O ARTEX é um agente de IA de código aberto voltado para testes automatizados de segurança. A ferramenta foi publicada neste ano no GitHub por um engenheiro de segurança chinês que usa o pseudônimo Autumn.
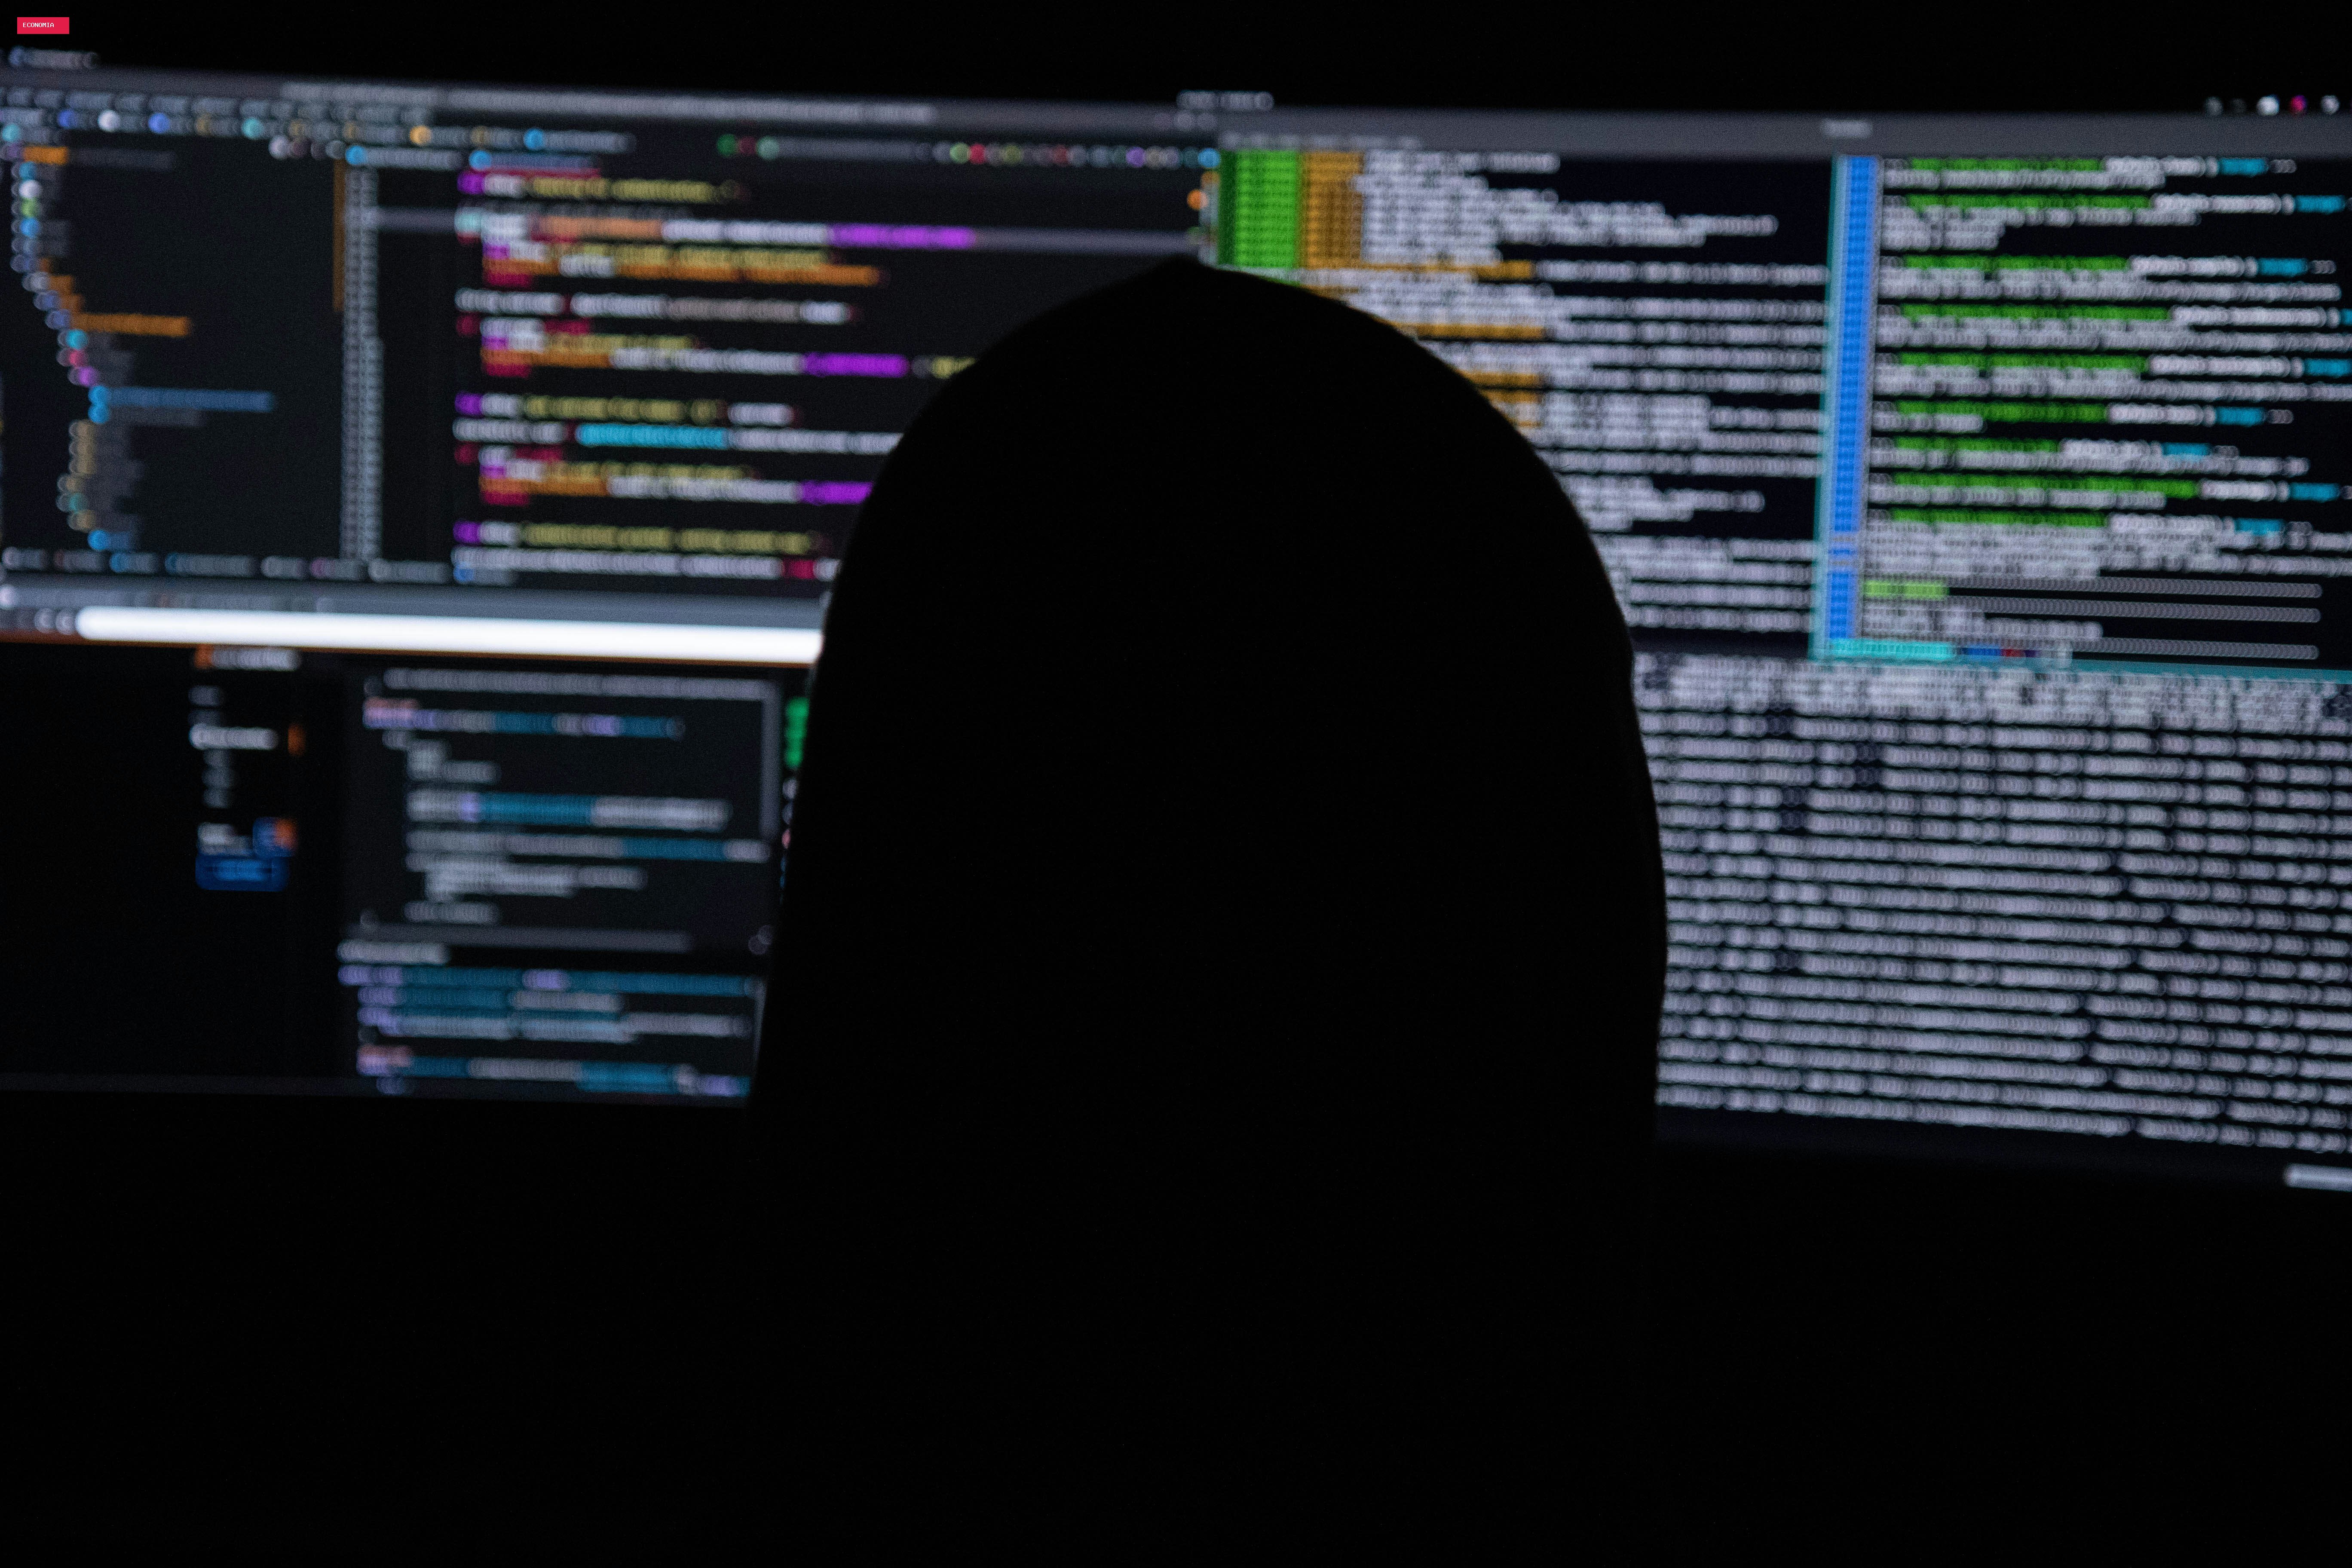
O suspeito por trás dos recentes ataques cibernéticos a bancos sul-coreanos provavelmente é um jovem de 26 anos residente na China. Segundo a empresa americana de segurança cibernética CrowdStrike, ele utilizou um agente de inteligência artificial (IA) desenvolvido no país e o Claude, modelo de IA da Anthropic.
Em um relatório publicado na quarta-feira, a CrowdStrike afirmou acreditar que o suspeito estava provavelmente na província de Guangdong, na China.
A empresa chegou a essa conclusão após identificar detalhes pessoais ligados ao suposto invasor durante a análise de sessões de ferramentas de programação baseadas em IA e da infraestrutura utilizada na campanha.
Pelo menos nove bancos sul-coreanos divulgaram ou foram citados pela imprensa local como alvos de ataques cibernéticos desde o fim de setembro. O caso levou a polícia sul-coreana a iniciar uma investigação nesta semana e o presidente Lee Jae Myung a pedir medidas de resposta mais rigorosas.
Adam Meyers, vice-presidente sênior de operações de contra-adversários da CrowdStrike, disse a jornalistas em uma teleconferência na quinta-feira (7) que o caso é um exemplo de um criminoso utilizando agentes de IA para realizar ataques em larga escala.
O caso deve aumentar as preocupações sobre a segurança dos sistemas com o avanço dos agentes de IA e sobre a capacidade das organizações de se protegerem contra esse tipo de ameaça.
O Shinhan Bank informou na semana passada que os dados pessoais de cerca de 25 mil clientes foram comprometidos. Já o KB Kookmin Bank afirmou que informações de 119 clientes foram vazadas.
A Austrália anunciou no mês passado que um agente autônomo da OpenAI invadiu, em junho, um portal governamental de estatísticas de saúde. O episódio foi considerado um dos primeiros casos conhecidos de um agente de IA invadindo um sistema do governo.
Esses incidentes também estão levando as seguradoras cibernéticas a revisar suas apólices. Entre as questões em discussão estão se sistemas autônomos de IA se enquadram nas definições tradicionais de cibercriminosos e quem deve ser responsabilizado por ações geradas por esses sistemas que provoquem prejuízos.
A CrowdStrike afirmou que o invasor usou o ARTEX, uma ferramenta de código aberto para testes de segurança desenvolvida na China e lançada recentemente, em conjunto com grandes modelos de linguagem, como o Claude, da Anthropic.
Em outra sessão, o suspeito pediu ao Claude que criasse um currículo de pesquisador de segurança.
Um homem que atendeu ao número de telefone divulgado pela CrowdStrike no relatório disse não ter conhecimento do caso.
O porta-voz do Ministério das Relações Exteriores da China, Mao Ning, afirmou em uma coletiva de imprensa regular que o ministério não estava familiarizado com o caso.
Segundo ele, a China se opõe e combate, por princípio, atividades de hackers.
A polícia antropológica e a polícia sul-coreana não responderam aos pedidos de comentário.
A ferramenta não é um modelo de linguagem independente. Ela se integra a modelos externos, como ChatGPT, Claude e DeepSeek, e auxilia organizações a identificar vulnerabilidades em suas redes.
A página do ARTEX no GitHub afirma que a ferramenta foi desenvolvida para aprendizado pessoal, pesquisa de código e verificações técnicas locais. O projeto também diz que ela não deve ser utilizada para realizar testes em sistemas ou sites reais disponíveis na internet.
Em números
- O Shinhan Bank informou na semana passada que os dados pessoais de cerca de 25 mil clientes foram comprometidos
Comentários
Participe da conversa. Comentários passam por moderação antes de aparecer.
Carregando comentários…